

Программирование • 07 июля 2026 • 5 мин чтения
Регулярный аудит помогает найти слабые места до того, как ими воспользуются хакеры, и подготовиться к проверкам регуляторов. Разбираемся, что такое аудит информационной безопасности, какие его виды существуют и как его правильно проводить.

Что такое аудит информационной безопасности
Аудит информационной безопасности (ИБ) — это независимая проверка текущего состояния защиты ИТ-инфраструктуры. В процессе проверки специалисты оценивают, насколько информационные системы соответствуют требованиям законодательства, стандартам и внутренним нормативам компании. В результате они получают объективную картину уязвимостей и слабых мест, которые нужно устранить.
Научиться работать с ИБ можно на курсе «Специалист по информационной безопасности». За 11 месяцев вы научитесь с нуля защищать компанию от киберугроз. После прохождения курса получите диплом о профессиональной переподготовке.


Цели и задачи аудита ИБ
У аудита информационной безопасности несколько целей: оценка защищённости, формирование рекомендаций и др. Расскажем о них подробнее.
- Оценка текущего уровня защищённости. Аудит даёт объективную информацию о том, насколько хорошо защищены корпоративные данные.
- Проверка соответствия требованиям. Специалисты оценивают, соответствует ли система требованиям регуляторов, стандартам и внутренним документам компании.
- Поиск уязвимостей и недостатков. Аудит находит слабые места в программном обеспечении, настройках, организационных процессах и документации.
- Формирование рекомендаций по устранению уязвимостей. По итогам проверки компания получает план действий с приоритетами: что исправить срочно, что — в ближайшее время, а что можно отложить.
Аудит помогает не просто «закрыть вопрос» с регулятором, а сделать защиту реально работающей. Компании всё чаще воспринимают его как инвестицию в предсказуемость и снижение рисков, которые можно измерить в деньгах.
Основные виды аудита безопасности
Аудит ИБ бывает разных видов. Выбор зависит от целей компании, объёма проверяемой системы и доступных ресурсов. Ниже перечислены основные виды аудита.
- Инвентаризация. Первый и самый простой шаг — составить список всех активов: серверов, компьютеров, сетевых устройств, программного обеспечения. Нельзя защитить то, о чём вы не знаете.
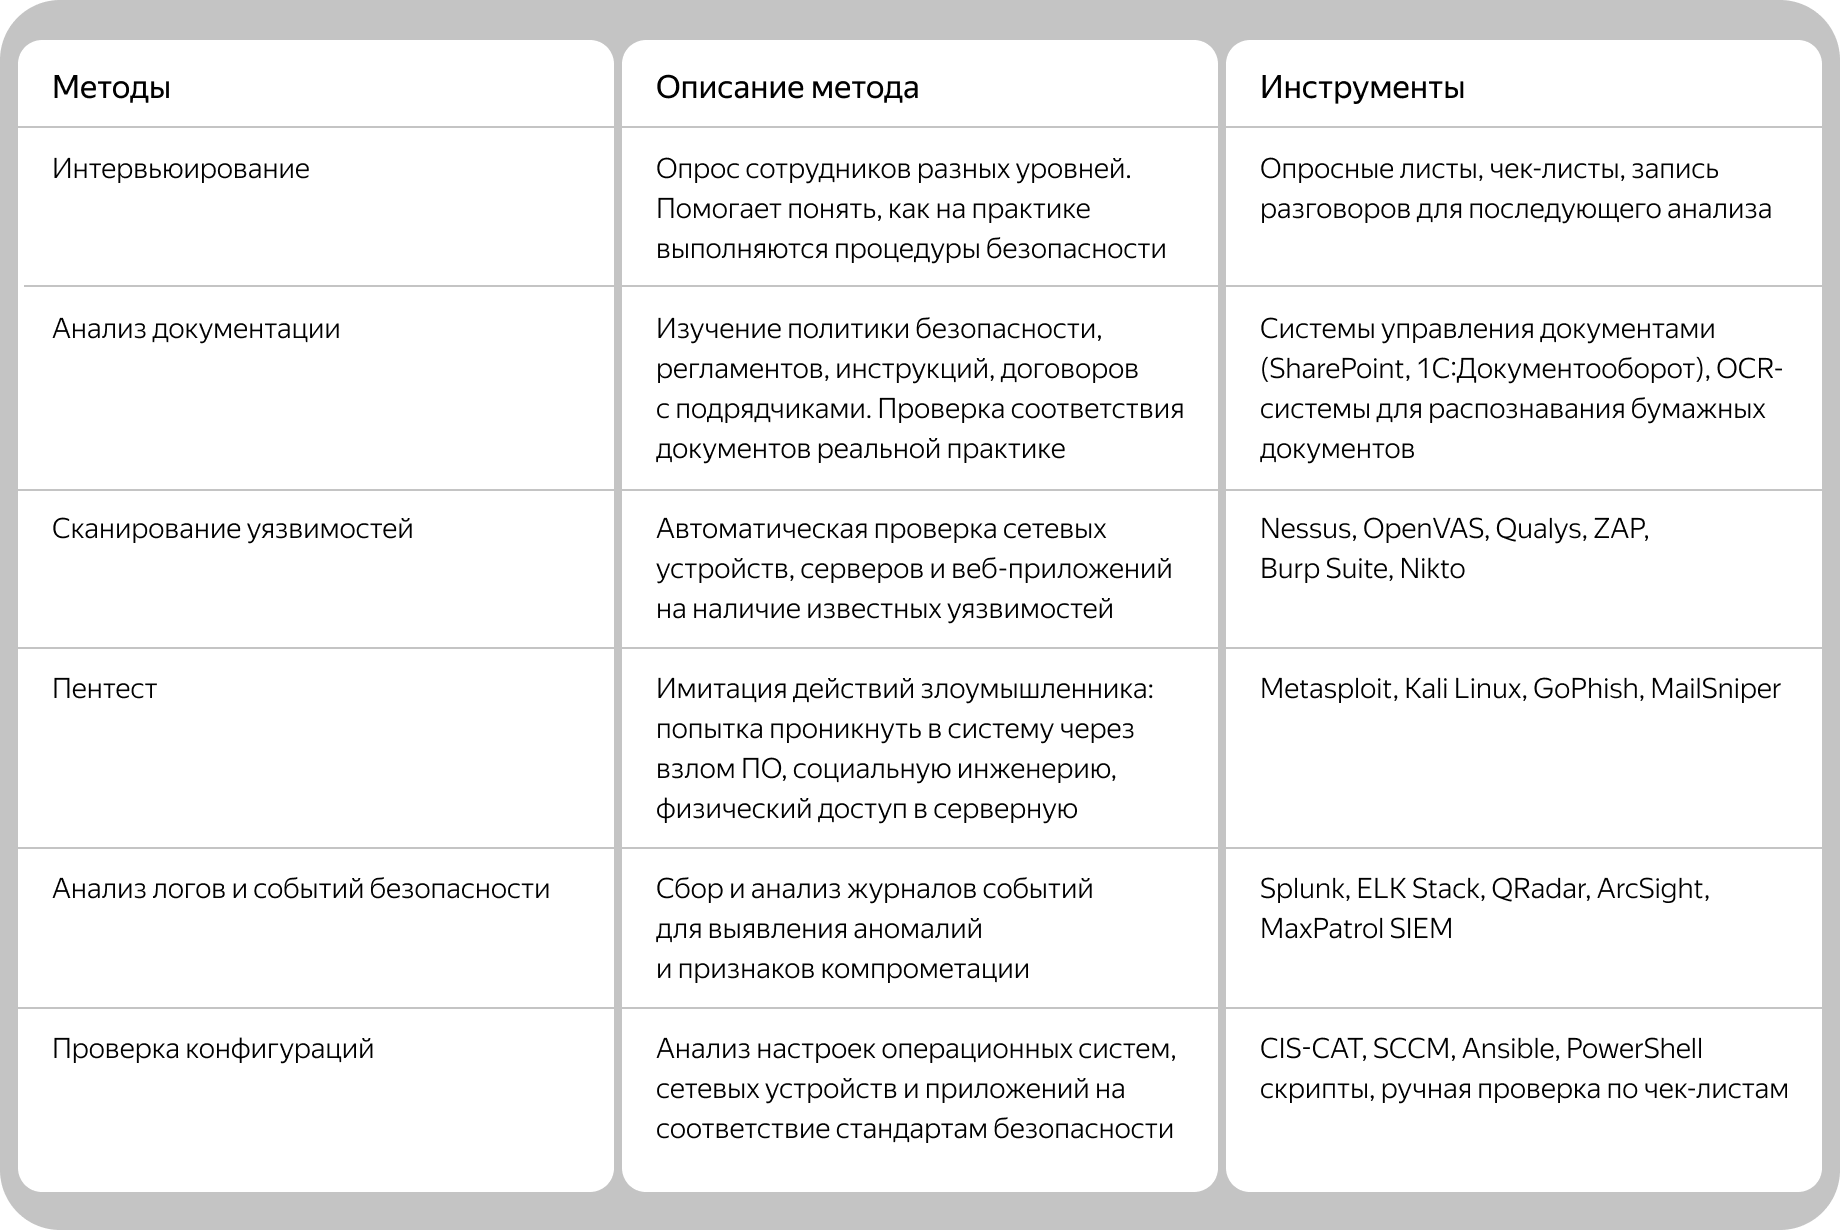
- Документарный аудит. Проверка организационно-распорядительных документов: политик безопасности, инструкций, регламентов. Анализируется, закреплены ли в документах правила защиты информации.
- Инструментальный анализ. Проверка с помощью специального ПО, которое сканирует систему на наличие уязвимостей. Специалисты используют сканеры безопасности и анализируют конфигурации сетевых устройств и серверов.
- Пентест. Попытка реально использовать уязвимости, как это сделал бы злоумышленник. Пентест показывает не только «где дыра», но и «можно ли через неё пролезть».
- Экспертный аудит. Сравнение текущего состояния безопасности с «идеальной» моделью, основанной на опыте экспертов и требованиях руководства.
- Комплексный аудит. Включает все перечисленные виды.
Пентест часто путают с комплексным аудитом, но это разные вещи. Пентест показывает только технические уязвимости, но не говорит ничего об архитектуре системы, организационных процессах и документации. Поэтому пентест — это часть аудита, а не его замена.
Ключевые этапы проведения аудита
- Планирование и подготовка. На этом этапе определяют границы аудита: какие системы проверять, на какие стандарты опираться, какие методы использовать. На нём разрабатывают программу проверки, формируют рабочую группу, составляют опросные листы.
- Сбор информации. Специалисты собирают данные об информационной системе: изучают документацию, интервьюируют сотрудников, проводят осмотр оборудования и сканирование сетей. На этом этапе важно получить максимум исходных данных — от этого зависит качество всей проверки.
- Анализ и систематизация. Собранную информацию анализируют на предмет несоответствий и слабых мест. Эксперты проверяют конфигурации, ищут уязвимости, моделируют действия злоумышленников.
- Оценка рисков. Специалисты определяют, насколько критичны найденные проблемы, какие уязвимости могут привести к финансовым потерям или остановке бизнеса, а какие — незначительны.
- Формирование отчёта. Итоговый документ содержит описание всех выявленных недостатков, их критичность и рекомендации по устранению. Отчёт должен быть понятен не только ИБ-специалистам, но и руководству.
На каждом этапе важно взаимодействие с сотрудниками компании. Аудиторы должны получать доступ к документам и системам, а сотрудники — честно отвечать на вопросы.
Научиться работать с ИБ можно на курсе «Специалист по информационной безопасности». За 11 месяцев вы научитесь с нуля защищать компанию от киберугроз. После прохождения курса получите диплом о профессиональной переподготовке.
Методы и инструменты аудита

Статью подготовили:

Валентина Бокова
Яндекс Практикум
Редактор
Редактор

Полина Овчинникова
Яндекс Практикум
Иллюстратор
Иллюстратор
Подпишитесь на наш ежемесячный дайджест статей —
а мы подарим вам полезную книгу про обучение!


Читать также:

